1 摘要
2026年5月7日,国家药品监督管理局食品药品审核查验中心发布《药品质量控制实验室数据可靠性检查指南(征求意见稿)》。本文系统梳理该指南出台的监管背景,结合指南文本分析药品GMP检查中实验室数据可靠性的常见缺陷类型,阐释指南在统一检查尺度、明确缺陷分级、确立数据治理要求等方面的主要贡献,并提出制药企业的系统性应对策略。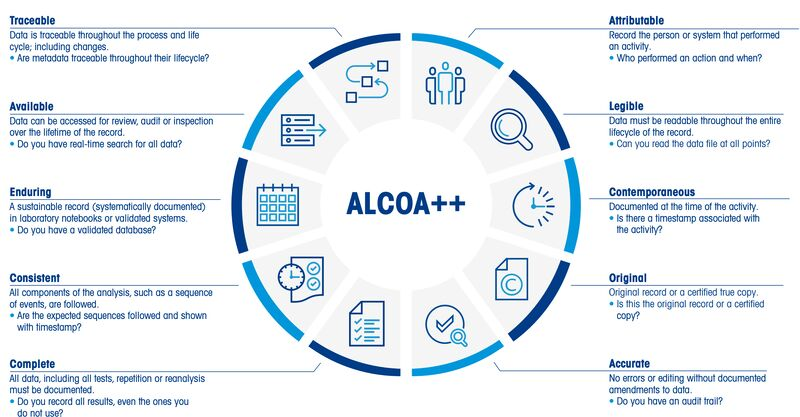
2 引言
2026年5月7日,国家药监局核查中心组织起草的《药品质量控制实验室数据可靠性检查指南(征求意见稿)》(以下简称《指南》)向社会公开征求意见,征求意见期限为2026年5月7日至5月15日。《指南》以我国《药品生产质量管理规范(2010年修订)》及附录、《药品记录与数据管理要求(试行)》为依据,参照世界卫生组织(WHO)、药品检查合作计划(PIC/S)等国际组织的相关要求,首次在国家层面就药品质量控制实验室的数据可靠性检查作出系统性技术指导。本文拟从出台背景、检查常见问题、指南的主要贡献及企业应对四个方面展开论述。
3《指南》出台的背景
3.1 数据完整性已成为全球药品监管的共识议题
自2010年代中期以来,数据完整性(data integrity)问题在全球药品检查中持续高发。美国FDA于2016年发布《Data Integrity and Compliance with CGMP》问答指南,英国MHRA于2018年发布数据完整性定义与行业指南,WHO与PIC/S分别于2021年发布数据完整性指南。这些文件共同确立了以ALCOA原则为核心的数据可靠性评价框架,并推动检查实践从对记录文件的静态审查,转向对数据生成、处理、存储全过程的动态核查。《指南》参考文献收录上述文件,表明其在技术路线上与国际监管实践保持一致。
3.2 国内监管存在针对QC实验室的指导空白
我国2010年版GMP及附录对文件与记录管理作出原则性规定,2020年发布的《药品记录与数据管理要求(试行)》首次系统规范了药品记录与数据管理要求。然而,针对质量控制实验室这一数据可靠性风险最高的环节,国家层面始终缺乏专门的检查技术指导文件。此前仅有地方性技术文件,如上海药品审评核查中心《数据可靠性检查操作手册及案例分析》(2021年)、湖北省《CDS色谱系统数据可靠性现场核查操作手册》(2018年)、广东省《药品生产企业实验室数据审计评定要点(试行)》(2018年),其效力层级与适用范围有限,客观上造成各地检查尺度不一、企业缺乏统一预期的局面。《指南》的出台填补了这一空白。
3.3 "数据治理"理念在监管体系中的确立
2026年修订的《药物临床试验质量管理规范》单设"数据治理"章节,2026版《药品注册核查要点》新增"数据治理"章节,表明"数据治理"已成为我国药品监管各领域的通用语言。《指南》第3.2节专设"数据治理体系",要求企业建立覆盖数据全生命周期的数据治理体系,并将其纳入管理评审,是GMP领域对该监管理念的承接,标志着数据可靠性检查正从"记录审查"向"体系评价"演进。
4 GMP检查中实验室数据可靠性的常见问题
《指南》第8章依据缺陷对产品质量与患者安全的影响程度,将常见数据可靠性缺陷分为严重缺陷、主要缺陷和一般缺陷三类;附件中的四个检查示例进一步揭示了实践中的高频薄弱环节。
4.1 严重缺陷
主要包括:伪造、篡改检验结果或检验报告;未进行样品检验即出具检验记录或报告,或检验数据来源于替代样品;成品未完成全项检验即批准放行销售;成品不符合法定标准即放行销售;放行前未完成检验记录、报告及其关键数据的审核;隐瞒记录和数据,或无合理解释地弃用记录和数据,导致对药品质量评价产生影响;有意关闭检验设备审计跟踪功能或篡改系统参数以获取期望结果;检验记录或报告中的关键数据无法溯源;关键分析仪器未经确认且有证据表明其不能正常运行。此类缺陷直接动摇批放行决定的科学基础,对患者用药安全构成实际或潜在危害。
4.2 主要缺陷
主要包括:系统无法实现个人独立账户登录,又未建立相应的替代控制措施,导致无法追溯至操作人;采用设计不完善的系统或不恰当的操作,可能引发数据可靠性问题;检验方法未经确认或验证即用于正式检验;PLC控制的仪器缺少信息追溯或记录;不同系统、仪器之间的界面交互在确认时未识别和验证数据流与交互功能;仪器确认中缺少对影响数据可靠性的安全措施的评估;纸质或电子表单设计不合理导致记录或数据不完善。此类缺陷多属系统性、体系性缺陷,虽尚未对产品质量评价产生直接影响,但使数据可靠性处于不可控状态。
4.3 一般缺陷
如中间产品检验时样品丢失或错误导致数据缺失,但其前后工艺过程数据均可靠、能够证明工艺过程可控。此类缺陷影响范围局限,未波及对产品质量的评价。
4.4 附件检查清单反映的高频薄弱环节
《指南》附件所附理化检验、色谱、微生物限度检查、中药指纹/特征图谱四个检查示例的"备注/发现"栏反复标注"易忽略"事项,集中反映以下薄弱环节:用户权限未按最小权限原则分配、存在共享账号;审计跟踪未全程开启或未记录全部关键操作,且缺乏定期审查;色谱手动积分无书面技术理由、无第二人复核,存在以最小峰面积等参数不合理抑制积分的情形;预进样、多次处理数据、未报告数据无人检查;数据审核仅针对最终报告,未覆盖原始数据与审计跟踪;OOS及超趋势调查将原因简单归结为仪器或人员问题,缺乏复现证据;微生物检验记录同步性不足;委托检验质量协议未明确数据可靠性责任。这些环节的共性特征是"有规定、无执行"或"有记录、无审查",反映部分企业存在重体系建设、轻运行维护的倾向。
5 《指南》的主要贡献
5.1 统一检查尺度并公开缺陷分级标准
《指南》作为国家层面首个针对QC实验室数据可靠性检查的技术指导文件,明确了检查的内容、方法与判定标准。严重、主要、一般三级缺陷分类及判定标准、示例的公开,既约束了检查中的自由裁量,也使企业能够预判检查结论的严重程度,为迎检准备、CAPA分级和内部审计定级提供了统一依据。
5.2 将ALCOA++原则操作化
《指南》第4章对数据可靠性基本原则(ALCOA+CCEA+T,简称ALCOA++)逐项阐释,每项原则均给出核心要求、示例及证据呈现方式,将抽象原则转化为可检查、可举证的具体条目。企业可据此建立检查应答的证据链,检查员亦获得了标准化的核查话术。
5.3 确立数据治理的体系要求
《指南》第3.2节从管理层认知与承诺、专业资源配置、组织与技术双重控制、管理评审覆盖四个方面提出数据治理要求,将数据可靠性从实验室技术问题提升为质量体系议题。这意味着数据可靠性管理的责任主体扩展至企业管理层,检查视角亦从具体记录延伸至体系运行有效性。
5.4 引入数据风险与数据关键性双维度评估方法
《指南》第3.1.2节要求采用风险管理方法开展数据管理,从数据风险(数据被修改、删除、丢失的可能性及可检出性)与数据关键性(数据对产品质量及质量决策的影响程度)两个维度,按方法类型逐一进行评估并定期更新。该方法在理念上实现了从"一刀切"合规向基于风险的精准管控的转变,但其实施对企业QA资源提出了较高要求,实践中宜优先覆盖放行检验、稳定性研究等关键方法。
5.5 实现检查场景的全覆盖
《指南》系统规定了纸质记录(第5章)、计算机化系统全生命周期(设计、确认、使用、维护、回顾,第6.1—6.2节)、混合系统(第6.3节)、委托检验(第7.1节)及云服务与AI技术供应商(第6章、第7.2节)的数据可靠性要求。值得注意的是,《指南》明确"应当尽量避免使用混合系统,必要时考虑升级或更换",并对"已配备计算机采集功能却无充分理由使用纸质记录"的情形提出重点关注,传递了明确的监管导向。
5.6 明确检查方法并提供示例工具
《指南》第9章确立了"正向追踪与反向追溯相结合""样品流与数据流双线并行"的检查方法,附件提供的四个检查示例清单可直接转化为企业内部审计工具,具有较强的可操作性。
6 制药企业的应对策略
基于上述分析,笔者认为企业宜按以下逻辑顺序开展应对工作。
6.1 开展数据可靠性差距评估与风险评估
依据《指南》第3.1.2节的方法,对检验方法的数据流与样品流进行系统梳理,对照ALCOA++原则逐项识别记录系统中的薄弱环节,完成数据风险与数据关键性评估并形成文件。该评估是后续一切整改工作的基础,建议优先覆盖成品放行检验、稳定性研究等关键方法,再逐步扩展。
6.2 健全数据治理体系
将管理层的承诺形成文件,明确数据可靠性管理的职责分工并配置具备相应专业知识的人员,确保资源投入与产品质量风险相匹配;将数据可靠性控制措施的有效性纳入管理评审与定期自查范围;组织控制措施(规程、培训)与技术控制措施(系统验证、自动化)并重,形成闭环管理。
6.3 开展计算机化系统合规性整改
- 建立计算机化系统清单,载明功能、关键性与验证状态并定期评估;
- 按最小权限原则重新配置用户角色,消除共享账号,收回使用部门的删除权限;
- 对老旧系统采取网络隔离、防火墙等补偿措施;
- 确保审计跟踪自验证启用后持续开启,建立定期审查机制并纳入常规数据审核流程,审查记录留痕;
- 规范电子数据的存储、备份与恢复测试,确保备份数据的可用性。
6.4 规范色谱数据管理
制定积分管理规程,明确手动积分的书面技术理由要求与第二人复核程序,禁止以最小峰面积等参数选择性抑制积分;
所有进样(含预进样、失败或中止的运行)均应保留并可追溯,杜绝选择性报告数据。
6.5 强化数据审核
建立操作人员、QC组长、QA三级数据审核流程,审核范围覆盖原始数据、审计跟踪、积分合理性与数据取舍,而非仅针对最终报告;
审核操作应在相关台账和复核记录中留痕,并对审核人员开展专项培训。
6.6 规范委托检验与供应商管理
修订与受托检验实验室的质量协议,明确双方数据可靠性责任,约定审计期间的数据访问权限与真实副本管理要求,定期审核受托方原始数据并对比内外部检验数据;
对云服务及AI技术供应商,参照《指南》要求在协议中明确备份、访问与审计跟踪责任,并实施供应商审计。
6.7 规范OOS与偏差调查
建立超标、超趋势数据的识别、报告与调查流程,调查结论应以实验复现等直接证据为依据,避免无证据的归因;
重复检验、失败运行的全部数据均应保留,不得选择性使用。
6.8 规范纸质记录管理(如仍使用)
对记录模板实行全生命周期控制,包括唯一标识、版本控制及发放、回收、销毁管理;确保记录的同步性,使用不可磨灭的墨水;
记录修改应单线划改并注明修改人、日期与原因,关键信息的修改必须说明理由;
关键操作与原始数据实行第二人复核。
6.9 以模拟检查验证整改有效性
将《指南》附件的四个检查示例清单转化为内部审计检查表,采用正向追踪与反向追溯相结合的方法开展模拟检查,检验上述措施的落实效果并持续改进。
7 结语
《指南》的核心意义在于将QC实验室数据可靠性检查的标准公开化、体系化,将数据可靠性要求从对记录的合规性审查提升至对数据治理体系有效性的评价。尽管目前仍处于征求意见阶段,但其确立的监管方向已十分明确。建议制药企业将其视为完善质量体系的契机而非单纯的迎检任务,尽早布局,以免在正式稿发布后的检查中处于被动。
8 参考文献
[1] 国家药品监督管理局食品药品审核查验中心. 药品质量控制实验室数据可靠性检查指南(征求意见稿)[Z]. 2026-05-07.
[2] 国家药品监督管理局. 药品记录与数据管理要求(试行)[Z]. 2020.
[3] World Health Organization. Guideline on Data Integrity [S]. 2021.
[4] PIC/S. Good Practices for Data Management and Integrity in Regulated GMP/GDP Environments [S]. 2021.
[5] Food and Drug Administration. Data Integrity and Compliance with Drug CGMP: Questions and Answers [S]. 2016.
[6] MHRA. GMP Data Integrity Definitions and Guidance for Industry [S]. 2018.
 测试动态中图床2020年12月29日 20:59:16

